
GMOインターネットグループへの不正アクセス問題で、同社がサイバー攻撃対策を軽視してきた実態が浮き彫りになった。社内でシステムの脆弱(ぜいじゃく)性を指摘されながら、2年以上も改善しなかったことが大きな被害につながった。しかし、2日の記者会見で対策が遅れた原因に関する説明は乏しく、具体的な検証はこれからだという。
「『お客さまのために情報を守れ』と言い続けてきた」。熊谷正寿会長兼社長は会見で涙ながらに釈明した。GMOはここ数年、サイバーセキュリティー事業に注力。2022年に新興のイエラエセキュリティを子会社化。高度な知識を持つ「ホワイトハッカー」を200人規模で抱えた。
ところが、24年4月にこの子会社からシステム問題を指摘された後も「(対策の)優先順位を考えていた」(山下浩史GMOインターネット副社長執行役員)といい、明らかに後手に回った。さらに、熊谷氏はこの事実を把握しておらず、社内の報告基準が不適切だったことも明るみに出た。
サイバーセキュリティーに詳しい専門家は、「急激に業容を拡大してきたため、社内の体制が追い付いていないのではないか」と、事業拡大を優先してきた姿勢に疑問を投げ掛けた。
会見で熊谷氏は相次ぐ不正アクセス問題について、「インターネットの危機」と強調。セキュリティー企業のトップとして、サイバー攻撃に立ち向かう姿勢をアピールしてみせた。
その半面、自社で起きた問題の究明や対策については「リスク分析が足りなかった。今後きちんと検証する」(山下氏)との説明に終始。被害を受けた顧客らの信頼を回復するには程遠い内容だった。
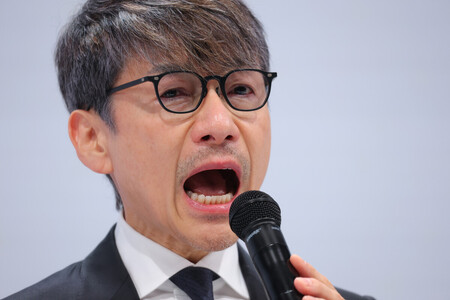
〔写真説明〕不正アクセス問題で記者会見するGMOインターネットグループの熊谷正寿会長兼社長=2日午後、東京都内
〔写真説明〕不正アクセス問題で記者会見するGMOインターネットグループの熊谷正寿会長兼社長(中央)ら=2日午後、東京都内